Como a Mereo aborda a Segurança da Informação
Os controles físicos, administrativos, técnicos e organizacionais que protegem a Mereo, sua Plataforma e seus clientes.
descriptionIntrodução
A Mereo é uma hrtech brasileira, fundada em 2012, com o objetivo de impulsionar a performance das pessoas e das organizações através da sua solução tecnológica, a Plataforma Mereo.
Neste documento, descrevemos a abordagem de segurança, arquitetura, privacidade e conformidade da Mereo e da sua Plataforma, que é o nosso principal produto, presente em mais de 40 países. O foco está nos controles físicos, administrativos, técnicos e organizacionais que implantamos para proteger a Mereo, sua plataforma e seus clientes.
shieldCultura de Segurança
A estrutura de segurança da informação da Mereo inclui tecnologia, políticas e procedimentos, como gerenciamento de ativos, gerenciamento de acesso, segurança física, segurança de pessoas, segurança de rede, segurança de terceiros, segurança da plataforma, gerenciamento de vulnerabilidades, monitoramento e resposta a incidentes.
As políticas e padrões de segurança da informação são aprovados pela Diretoria e estão disponíveis para todos os colaboradores da Mereo.
groupsSegurança das pessoas
Os colaboradores da Mereo são uma parte essencial para manter o compromisso da empresa com a segurança. Os controles implementados incluem verificações de antecedentes pré-contratação em conformidade com as leis locais, processos de integração de colaboradores e treinamento contínuo, que podem incluir o seguinte:
Treinamento de conscientização de segurança
Todos os colaboradores devem concluir o treinamento de conscientização de segurança como parte do procedimento ao ingressar na Mereo. O treinamento é implementado continuamente e validado através da condução interna de campanhas de Phishing (Spear Phishing, BEC).
O treinamento de conscientização de segurança inclui, mas não se limita a, boas práticas de segurança, como segurança de senha e autenticação multifator, malware e suas variantes, segurança física, resposta a incidentes, engenharia social e responsabilidades de segurança da informação.
Além disso, todos os colaboradores da Mereo devem realizar e ser aprovados no treinamento de privacidade, que abrange as melhores práticas e requisitos de conformidade sob a lei de privacidade aplicável, incluindo a Lei Geral de Proteção de Dados (LGPD). Todos os novos colaboradores certificam o cumprimento das políticas de segurança da informação da Mereo e participam do treinamento durante o processo de integração.
Código de Conduta
O Código de Conduta da Mereo descreve o que se espera de todos os sócios e colaboradores. Os colaboradores concordam com o Código de Conduta como parte de sua integração e são solicitados a relê-lo a cada alteração.
Verificação de antecedentes
Antes que alguém se junte à empresa, a Mereo realiza verificações de antecedentes. A profundidade dessas verificações pode variar dependendo da posição que o indivíduo está assumindo, e geralmente inclui a verificação de escolaridade, emprego anterior e referências.
dnsControles de acesso físico
É importante que nossos clientes entendam onde seus dados estão sendo armazenados. Também entendemos a importância da resiliência dos dados para nossos clientes. A Mereo opera em uma arquitetura multi-cloud, com o ambiente principal de produção hospedado na Google Cloud Platform (GCP), na região southamerica-east1 (São Paulo, Brasil). Todos os dados de produção dos clientes são processados e armazenados no Brasil.
Os provedores de nuvem utilizados pela Mereo (Google Cloud, Oracle Cloud, Microsoft Azure e AWS) mantêm datacenters projetados para serem seguros desde a concepção, com controles físicos e ambientais, além de certificações de segurança padrão do setor, incluindo ISO 27001, ISO 27017, ISO 27018, SOC 1, SOC 2, SOC 3 e PCI DSS.
Os dados estruturados de produção (banco de dados, configurações e registros de performance) são processados e armazenados exclusivamente no Brasil.
hubPlataforma Mereo
Arquitetura — Visão de Alto Nível
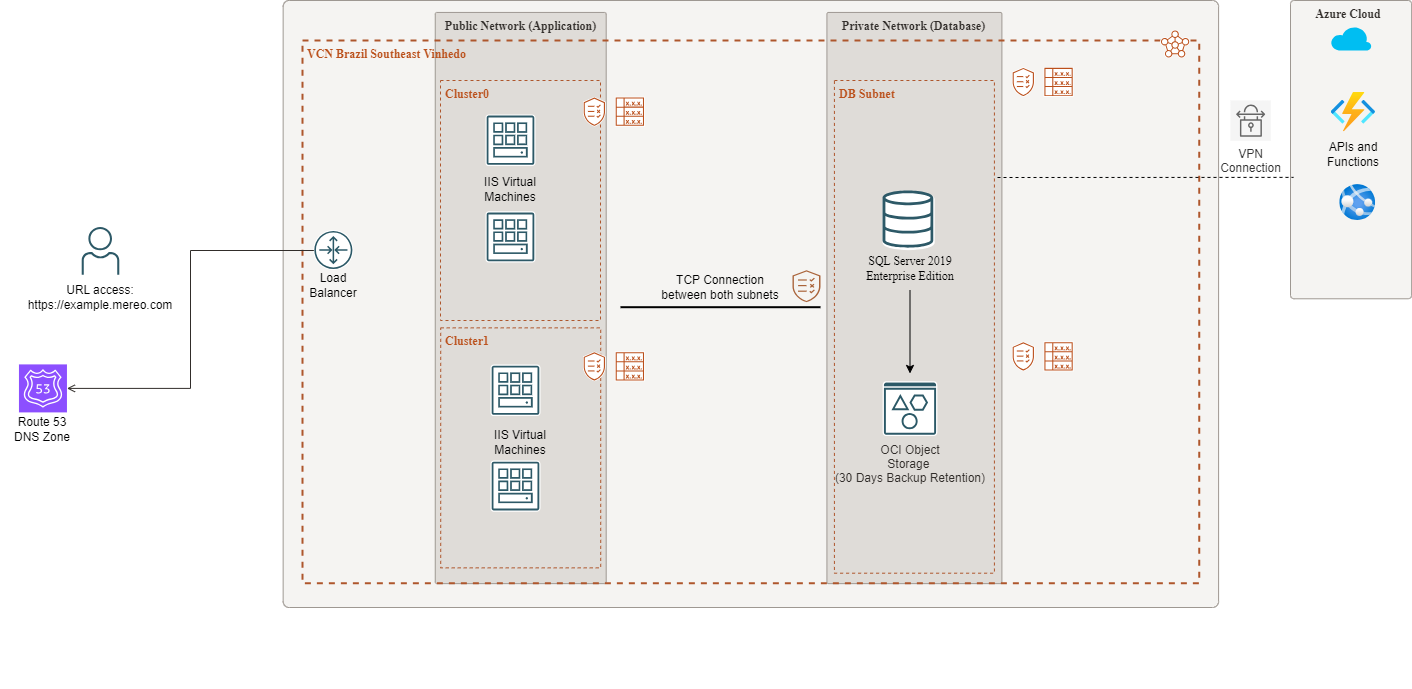
Por ser uma plataforma Single Tenant, cada cliente Mereo possui sua aplicação e banco de dados segregados uns dos outros. Todos os ambientes Mereo são construídos e entregues aos clientes utilizando subdomínios do nosso domínio principal, entrando em nossa rede via Route 53, onde as instâncias são protegidas e filtradas por regras de firewall (deny-by-default), permitindo apenas o tráfego necessário. Os servidores de aplicação se comunicam com os servidores de banco de dados via sub-rede privada. Os dados em repouso (backups) são armazenados no Google Cloud Storage, por um período de 30 dias.
code Arquitetura de Software da Plataforma
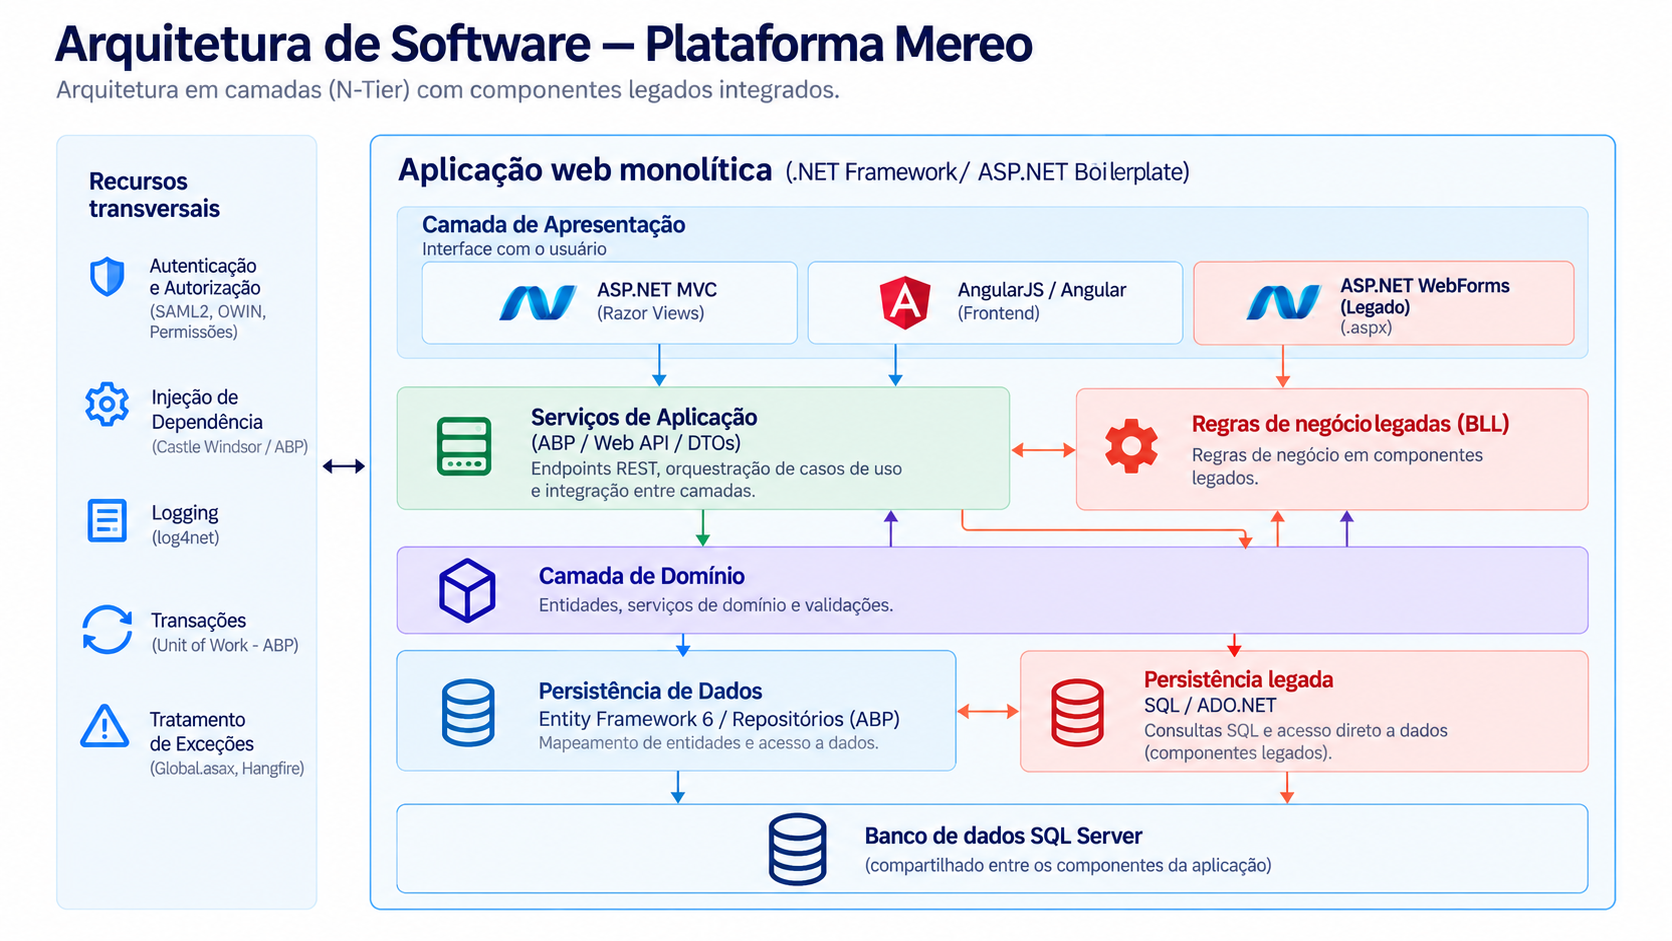
A Plataforma Mereo adota uma arquitetura de software híbrida, composta por uma aplicação central estruturada em camadas e por aplicações complementares desenvolvidas com tecnologias mais recentes. Essa abordagem permite a evolução contínua da Plataforma, combinando a estabilidade dos componentes existentes com a flexibilidade de novas soluções.
Arquitetura da aplicação central
A aplicação central da Mereo utiliza uma arquitetura em camadas (N-Tier), com separação lógica entre apresentação, processamento das funcionalidades, regras de negócio e persistência de dados. Sua implementação combina componentes desenvolvidos sobre o ecossistema Microsoft .NET e o framework ASP.NET Boilerplate (ABP), incluindo funcionalidades legadas integradas à operação da Plataforma.
Essa organização permite que diferentes componentes da aplicação atuem de forma coordenada no processamento das operações e na execução das funcionalidades disponibilizadas aos clientes.
Arquitetura das aplicações complementares
A evolução tecnológica da Plataforma também contempla aplicações independentes, desenvolvidas com tecnologias modernas, como .NET 8, ASP.NET Core, React e Next.js, organizadas em camadas de apresentação, aplicação, domínio e acesso a dados.
Essas aplicações utilizam contêineres e orquestração Kubernetes, permitindo ciclos próprios de implantação e atualização. Sua comunicação com a aplicação central ocorre por meio de interfaces de programação (APIs), além da integração com serviços de mensageria e processamento assíncrono, conforme as necessidades de cada funcionalidade.
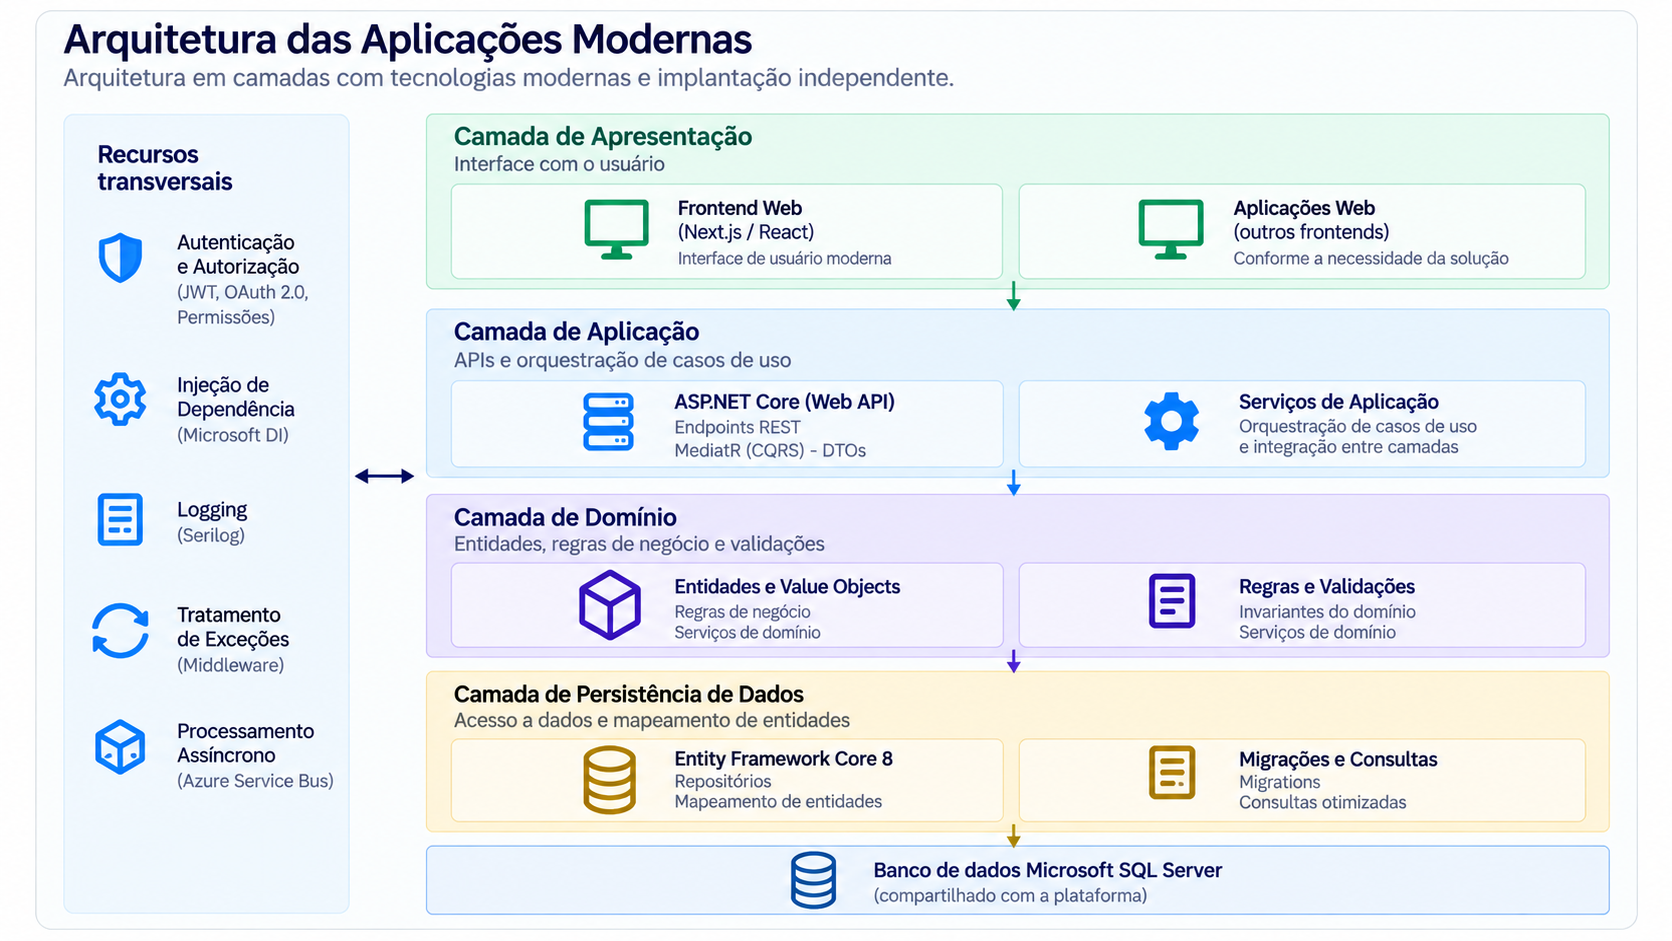
Integração e consistência da Plataforma
Embora utilizem tecnologias e estruturas distintas, as aplicações integram um mesmo ecossistema tecnológico. Determinadas funcionalidades compartilham estruturas de dados e serviços corporativos, assegurando a continuidade dos processos de negócio e a interoperabilidade entre os diferentes componentes da Plataforma.
Essa arquitetura permite que a Mereo modernize progressivamente seus sistemas, incorporando novas tecnologias e funcionalidades sem comprometer a continuidade operacional das soluções existentes.
vpn_lock Camada de rede (Firewall VPC e Network Tags)
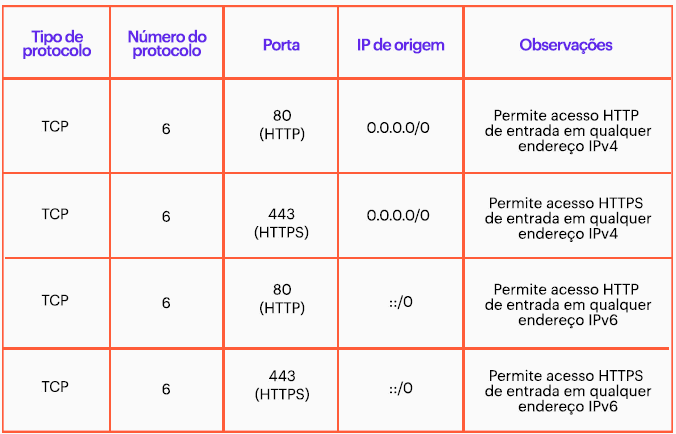
A Mereo utiliza regras de firewall nas redes virtuais privadas (VPC) da Google Cloud para controlar e proteger a comunicação entre os recursos de infraestrutura. Essas regras são configuradas de acordo com as necessidades de cada ambiente (produção, staging e desenvolvimento), considerando critérios como origem, destino, protocolos, portas e Network Tags associadas às instâncias de máquinas virtuais.
A infraestrutura de aplicação utiliza instâncias Compute Engine organizadas em Managed Instance Groups (MIGs), com escalabilidade dinâmica e regras de firewall aplicadas por meio de Network Tags. Essa configuração permite controlar o tráfego recebido pelas instâncias e restringir a comunicação com a camada de banco de dados, composta por SQL Server 2022 Enterprise Edition, permitindo somente os acessos necessários ao funcionamento da Plataforma.

As regras de firewall da VPC seguem o princípio do menor privilégio, permitindo apenas as comunicações autorizadas conforme as políticas de segurança estabelecidas. O tráfego de entrada não autorizado é bloqueado pelas regras implícitas da plataforma, enquanto o tráfego de saída é controlado conforme as regras e políticas específicas configuradas, considerando as necessidades operacionais dos serviços.
Essa abordagem proporciona segmentação lógica entre as camadas da infraestrutura, proteção contra acessos diretos não autorizados ao banco de dados e controle granular das comunicações entre os componentes da Plataforma, contribuindo para a redução da superfície de exposição e o fortalecimento da segurança do ambiente de nuvem.
cloud_syncCamada de armazenamento e Backups
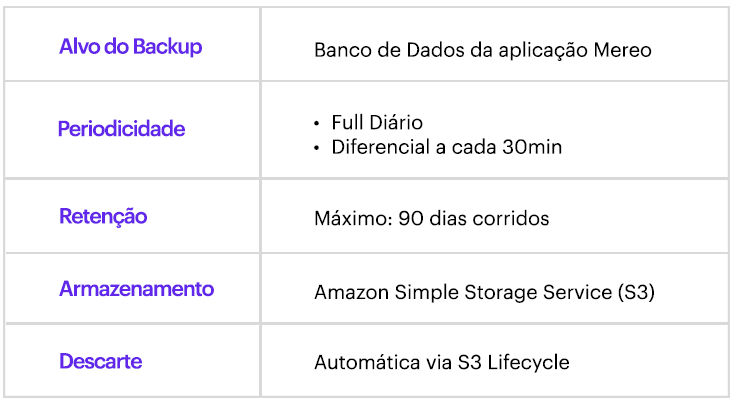
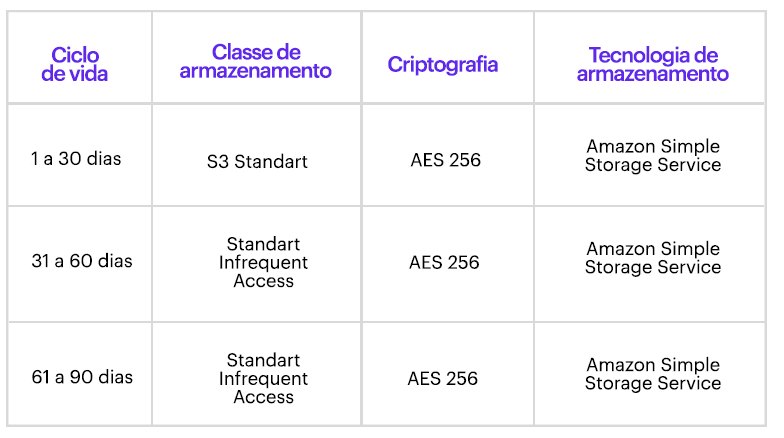
Os backups da Plataforma Mereo são executados em duas estratégias: Full Diário e Diferenciais a cada 30 minutos. Além disso, são armazenados de forma criptografada (AES-256) por um período total de 30 dias, finalizando seu ciclo de vida e sendo então descartados pela configuração automática de Lifecycle. O serviço de armazenamento de backups adotado pela Mereo, o Google Cloud Storage, oferece alta durabilidade e resiliência dos dados.
Estratégia de Backup
Ciclo de vida do Backup
O ciclo de vida do backup é o período de tempo em que os dados são armazenados, desde a coleta até a remoção ou arquivamento dos mesmos. Ele é importante para gerenciar o volume de dados armazenados pela Mereo.
databaseCamada de Banco de Dados (SQL)
Adotamos o processo de Scramble Database / mascaramento de dados em bases não produtivas. Isso nos habilita a executar testes de erros contínuos ou comportamentos imprevistos da nossa Plataforma na fase de debug de um incidente relatado. O processo de scramble database oculta os dados confidenciais de uma maneira que torna impossível, a qualquer pessoa com acesso ao banco de dados, reconstruí-los.
manage_accountsPerfis de Acesso
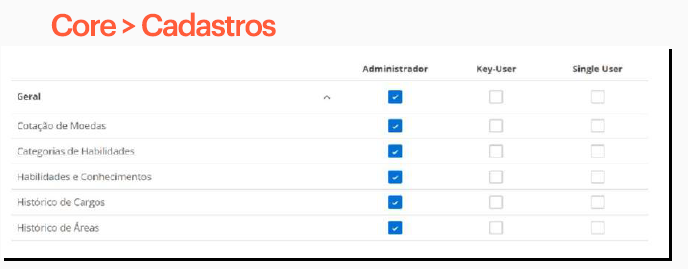
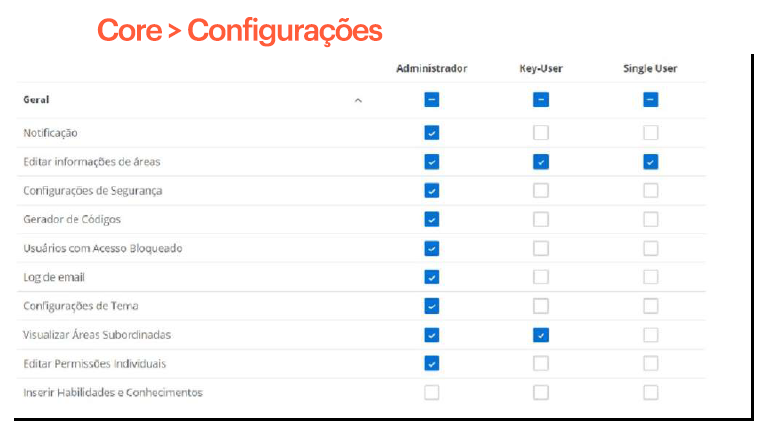
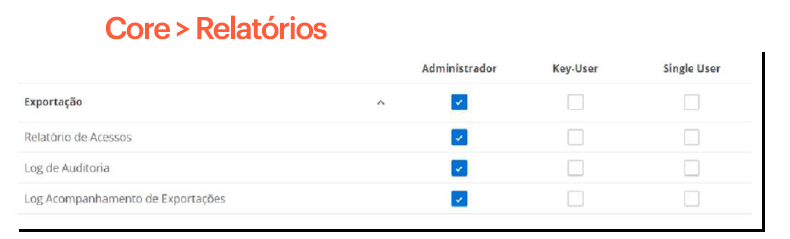
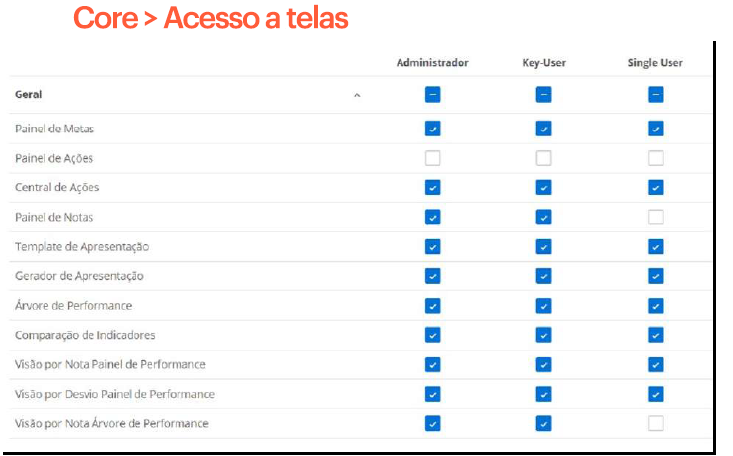
Cada usuário cadastrado na Plataforma Mereo deve ser associado a um grupo de perfil. Existem 3 grupos default no sistema: Administrador, Key-User e Single-User — cada um com permissões de visualização predefinidas. Essas permissões podem ser modificadas pelos usuários com perfil administrador, de forma a ampliar ou restringir o que os usuários de determinados grupos conseguem fazer ou visualizar. Usuários com perfil administrador também podem criar novos grupos de perfil, derivando de algum dos perfis já existentes.
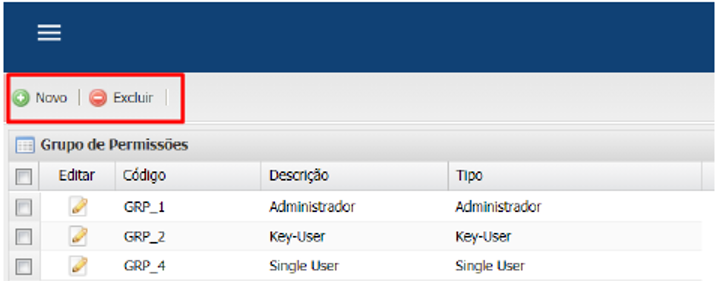
Em termos de escopo de visualização, o usuário single sempre conseguirá visualizar suas próprias informações e as informações das áreas/colaboradores subordinados a ele. O usuário administrador consegue ampliar esse escopo de visualização (concedendo visualização de outras áreas, por exemplo) a usuários single, de forma individualizada. Cada usuário criado no sistema é registrado com perfil single user; um usuário com perfil administrador deve elevar as permissões para outro grupo de perfil, caso seja necessário.
Abaixo, algumas telas de gestão de acessos adaptadas aos perfis padrão da Plataforma Mereo:
passkeyAutenticação SSO
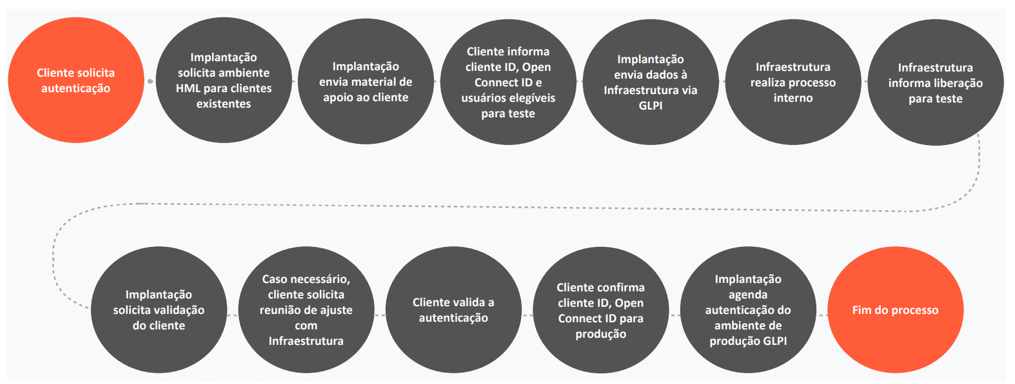
A Plataforma Mereo permite autenticação SSO (Single Sign-On) para autenticação dos seus usuários. A plataforma suporta os protocolos SAML e OpenID e diversos IdPs (identity providers), como Azure AD (Microsoft Entra ID), Keycloak e Google Workspace (GSuite). O processo abaixo foi elaborado pelo nosso time de Customer Success para os clientes que desejam implementar uma autenticação SSO na Plataforma Mereo.
sync_altIntegração via Web Service
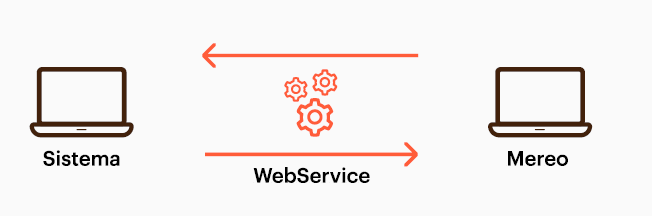
A Plataforma Mereo suporta integração de importação de dados via Web Services, uma solução que utiliza o protocolo SOAP e XML. Essa integração otimiza o tempo de processamento de dados e reduz a necessidade de cadastros manuais na plataforma.
Exemplos de alguns dos dados que podem ser importados à Plataforma Mereo via Web Services:
- Colaboradores
- Áreas
- Histórico de cargos
- Importação de ciclos
- Ações
- Valores de Metas
- Metas individuais
- Pontuação de Metas
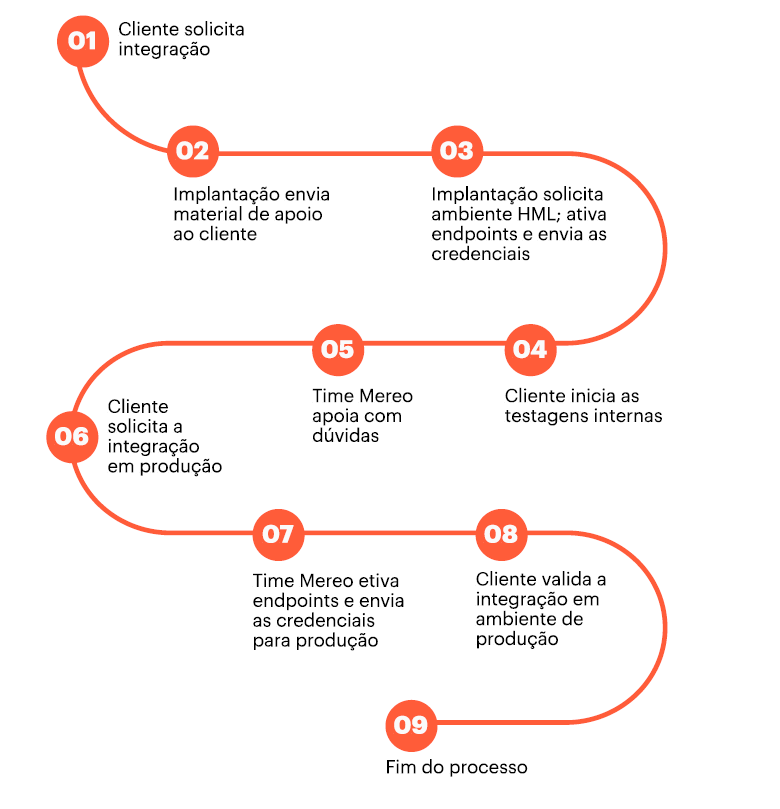
O processo abaixo foi elaborado pelo nosso time de Customer Success para os clientes que desejam integrar sua plataforma ERP à Plataforma Mereo via Web Services.
monitoringSegurança Operacional
Certificação e Conformidade
A Mereo mantém um programa contínuo de asseguração independente. Periodicamente, conduz uma auditoria SOC 1 Tipo II, que avalia a efetividade dos controles internos relacionados a processos operacionais e financeiros ao longo de um período, e não em um único momento, em conformidade com os critérios do AICPA (American Institute of Certified Public Accountants). O relatório mais recente foi conduzido pela Crowe, empresa globalmente reconhecida em auditoria e consultoria, e é renovado a cada ciclo, acompanhando a evolução da infraestrutura e dos controles da plataforma. Como próximos passos do programa, a Mereo avalia a adoção de SOC 2 Tipo II e ISO 27001, reforçando seu compromisso contínuo com a governança, a integridade e a confiabilidade operacional, e garantindo aos clientes e parceiros transparência e confiança na execução de nossos serviços.
Penetration Testing
A Mereo realiza anualmente testes de penetração por fornecedores terceirizados. A Mereo também aproveita ferramentas automatizadas de teste de penetração para uma visão ampla e abrangente das vulnerabilidades e vetores de ataque existentes, a fim de mitigar o risco de ataques cibernéticos. Os resultados desses testes são registrados e acionados dentro de um prazo apropriado. Por exemplo, problemas de alta prioridade são corrigidos em um prazo mais curto do que problemas de baixa prioridade.
Gestão de vulnerabilidades
A Mereo usa várias ferramentas para rastrear e monitorar continuamente as vulnerabilidades de segurança. Como parte do processo contínuo de atividades de segurança da informação, as vulnerabilidades são priorizadas e recebem um processo de correção apropriado de acordo com o tipo de vulnerabilidade, sua gravidade e exposição.
Disponibilidade e Monitoramento de Desempenho
Monitoramos cada servidor no ambiente Mereo integralmente, utilizando métricas de integridade dos servidores para rastrear a disponibilidade da nossa Plataforma. Essas métricas incluem itens padrão, como utilização de CPU, utilização de memória, conectividade de rede e utilização de armazenamento. As falhas geram alertas enviados à nossa equipe de operações por meio de canais priorizados, para que ações de resposta sejam iniciadas.
Prevenção de Malware e Patch Management
Muitas explorações geralmente usam vulnerabilidades em softwares populares, como navegadores da Web, Java, Adobe Flash Player e Microsoft Office, para infectar dispositivos. Por isso, temos um plano de patch management que detecta, faz download, testa, aprova e instala novos patches em nossos endpoints. Utilizamos em nossos endpoints soluções de proteção ativa contra ameaças em arquivos, e-mails e navegação web. Além disso, nossos endpoints são protegidos com firewall, bloqueador de ataques de rede e prevenção contra ransomware e exploits.
Criptografia (Trânsito e Repouso)
A Mereo suporta TLS 1.2 e TLS 1.3 para criptografar o tráfego de rede entre o navegador do cliente e a Plataforma Mereo. O TLS é aplicado para todas as comunicações com as APIs da Plataforma Mereo. A criptografia de dados em repouso protege os backups de todos os clientes da Plataforma Mereo: todos os backups são armazenados no Google Cloud Storage e criptografados utilizando AES-256 por todo o seu ciclo de vida, que é de 30 dias.
deployed_codeSegurança no Desenvolvimento e Manutenção da Plataforma
A Plataforma Mereo é projetada para ser segura desde a concepção de novos projetos da sua arquitetura, bem como em sua manutenção. Seguindo o relatório OWASP Top 10, os riscos associados a aplicativos Web, como a Plataforma Mereo, são mitigados. Alguns dos riscos de segurança resolvidos com essa abordagem de desenvolvimento incluem:
- Ataques de Injeção (SQL, XSS, Remote Code)
- Quebra de autenticação
- Exposição de dados sensíveis
- Ataques XSRF
- Segurança da Sessão
- Upload Seguro de arquivos
- Segurança de Senha (Hashing)
Seguimos as melhores práticas de ciclo de vida de desenvolvimento seguro. Nosso processo formal de controle de mudanças minimiza os riscos associados às mudanças no sistema. O processo permite o rastreamento de alterações feitas no sistema e verifica se os riscos foram avaliados, as interdependências exploradas e as políticas e procedimentos necessários considerados e aplicados antes que qualquer alteração de código seja formalmente autorizada. Integramos testes de segurança estáticos e dinâmicos em nossa infraestrutura de CI/CD, e a revisão de código por pares inclui considerações de desenvolvimento seguro.
historyPlano de Continuidade de Negócios
A Mereo tem planos detalhados para permitir a recuperação de desastres e a continuidade dos negócios no caso de um incidente significativo. Esses planos podem ser disponibilizados aos clientes mediante solicitação. Possuem objetivos de RTO (Recovery Time Objective) e RPO (Recovery Point Objective) que auxiliam a Mereo em seu processo de recuperação de dados em relação ao planejamento, no menor tempo possível.
privacy_tipLGPD e Privacidade dos Usuários
A Mereo leva a sério suas responsabilidades em relação aos dados de nossos usuários. Processamos e armazenamos apenas os dados necessários para o funcionamento da nossa plataforma. Quando um usuário é removido da plataforma, suas informações de identificação pessoal são removidas de forma permanente e irrecuperável após o encerramento do ciclo de vida dos backups, que é de 30 dias. Dados pessoais só podem ser coletados mediante o aceite do nosso termo de consentimento, habilitado pelo Administrador da Plataforma. A política de privacidade da Mereo está disponível para todos os clientes dentro da Plataforma.
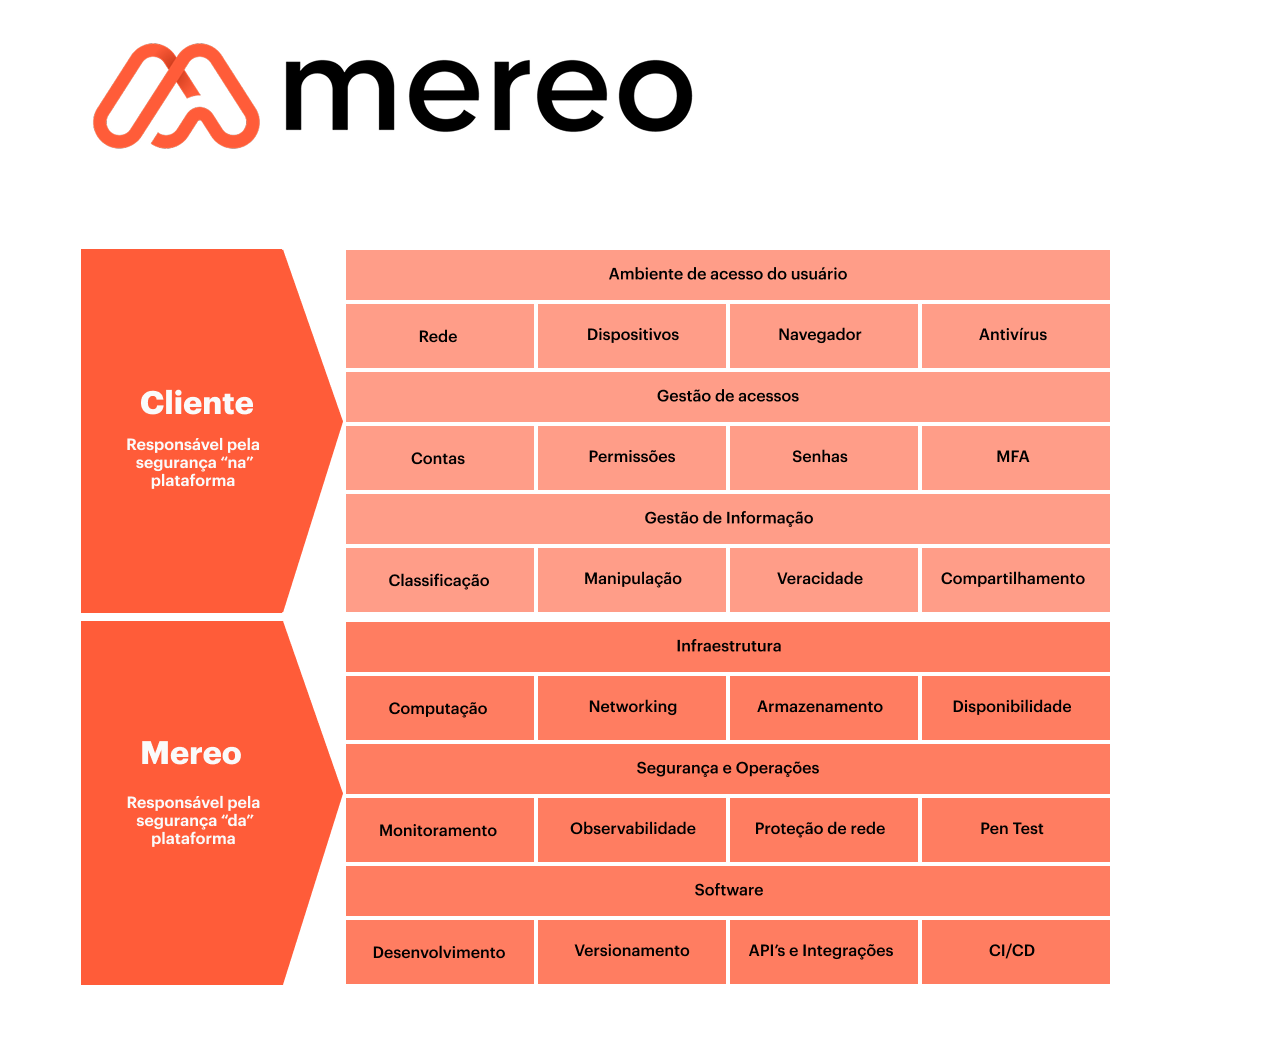
handshakeDiagrama de Responsabilidade Compartilhada
Este modelo explica de maneira direta e prática como as responsabilidades de segurança e conformidade se dividem entre a Mereo e seus clientes que utilizam a Plataforma. O objetivo é eliminar zonas cinzentas, facilitar auditorias e reduzir o risco operacional.